
我搭这个博客,最直接的需求是能在网页后台写文章、上传图片、管理分类。比较过静态博客和带后台的博客系统后,最终用了 Halo。静态博客很适合 Markdown 和 Git 工作流,但这次我更想先把记录写起来。
这篇记录的是我的部署过程,以及其中两个容易忽略的地方:容器里的路径,和真正生效的证书。示例省略了服务器身份、账号和密码;它是一份部署复盘,不是一键安装脚本。
先看服务器已经有什么
服务器上原来就有 1Panel 和 OpenResty,也有其他正在运行的服务。因此,第一步是确认 80、443 端口由谁监听,OpenResty 在宿主机还是 Docker 里,以及新的博客该接到哪里。
最终采用的是这样的结构:
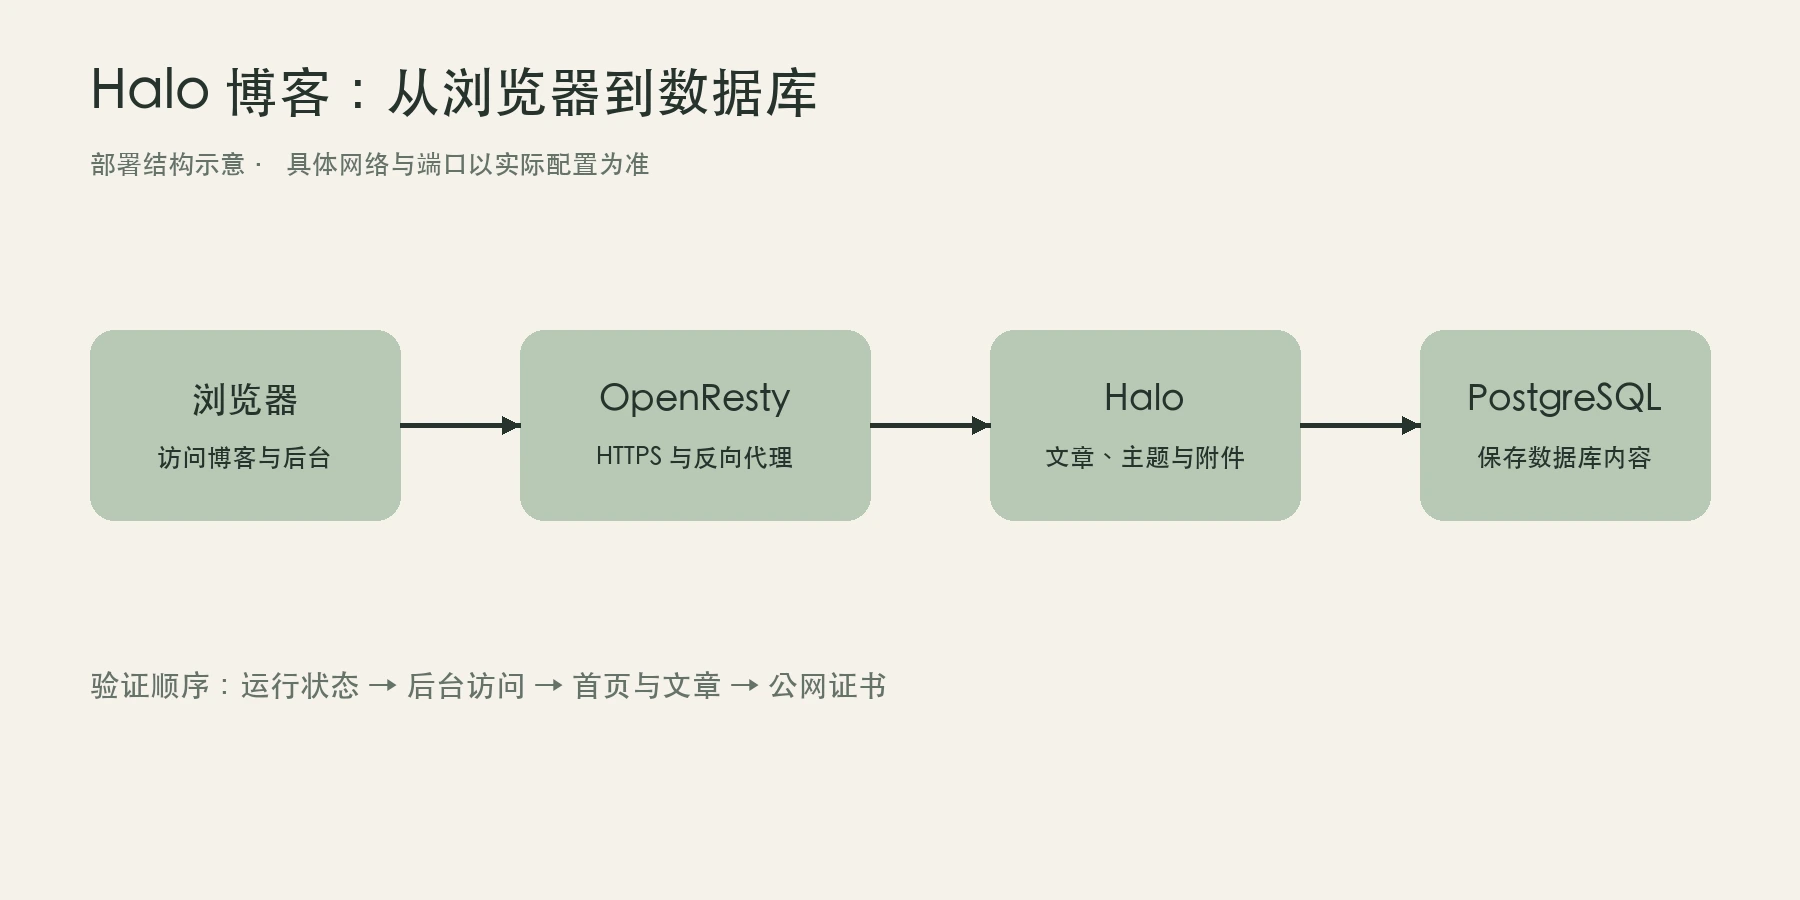
浏览器 ── HTTPS ── OpenResty ── Halo ── PostgreSQL
                  对外入口      应用       数据库
Halo 和 PostgreSQL 组成单独的 Docker Compose 项目。数据库没有发布到公网;Halo 的宿主机端口绑定在回环地址,由现有 OpenResty 转发。
Halo 官方提供了 Compose 部署和反向代理说明,也推荐 PostgreSQL 作为数据库选择。具体镜像标签应按自己的版本固定,不要把教程里的版本号当作永远适用的值。Halo 官方部署文档
服务启动和网站可用,要分开确认
容器进入 healthy 状态,说明健康检查通过。但我还需要确认后台能访问、初始化已经完成,以及首页主题能正常渲染。
部署初期,后台入口能访问,首页却出现了 Template index was not found。当时的原因是站点还没有完成主题准备。这个现象不能只靠重启容器处理,应继续检查初始化和主题状态。
我现在会把检查拆成三步:先看容器与日志,再访问 /console,最后用浏览器打开首页和文章页。每一步回答的问题不同,不能互相替代。
HTTPS 验证的坑,是宿主机和容器路径不一致
证书使用服务器上的 Certbot 向 Let's Encrypt 申请,采用 HTTP-01 的 webroot 验证方式。Certbot 会写入 challenge 文件,证书服务再通过网站公开地址读取它。Certbot webroot 说明
第一次验证返回 404。文件确实写出来了,问题是 OpenResty 看不到它:我把宿主机路径和容器内路径混在了一起。
可以用一个简化例子理解:
宿主机:/srv/openresty/www
              │ 挂载
容器内:      /www
如果 OpenResty 容器读取 /www,Certbot 就必须把文件写入与之对应的宿主机挂载目录。宿主机上另一个同名的 /www,并不会自动出现在容器里。
修正路径前,应先查看实际挂载:
docker inspect openresty --format '{{json .Mounts}}'
然后在正确目录创建测试文件,从公网访问 /.well-known/acme-challenge/ 下的对应地址。确认文件可读,再申请证书。这一步能把“签发失败”的大问题缩小为“文件有没有沿着正确路径被读到”。
看证书,先找配置真正加载的文件
服务器上可能同时存在面板缓存、旧证书和站点当前使用的证书。我当时也遇到了旧缓存已经过期、站点实际证书仍有效的情况。
因此,看到一个 fullchain.pem,还不能判断网站证书是否过期。先从生效配置找到 ssl_certificate 指向的文件,再检查那份文件。
# 我的 OpenResty 在 Docker 中;容器名和程序路径请按实际环境调整。
docker exec openresty /usr/local/openresty/nginx/sbin/nginx -T

# CERT_PATH 应取自上一步确认的配置,并对应到宿主机真实路径。
openssl x509 -in "$CERT_PATH" -noout -subject -issuer -dates
还应从公网检查服务器实际返回的证书。配置指向正确文件、磁盘上的证书有效、网站实际返回新证书,这三个检查才构成完整的证据。
nginx -T 可能输出内部域名和代理信息,排查时在自己的终端查看即可,不必把完整输出贴到公开文章里。
自动续期也需要自己的验证
这次部署配置了续期脚本和定时任务。续期流程除了申请新证书,还涉及把证书放到站点实际使用的位置,以及重载 OpenResty。
对于把 Certbot 文件复制到另一处供站点使用的部署,尤其要确认“续期成功”之后,复制与重载也成功了。可以按自己的 Certbot 配置做 dry run,并核对部署 hook;模拟通过后仍要关注真正到期续签时的日志和公网证书。
我会保存以下运维信息:Compose 文件、持久化目录、反向代理配置、证书加载位置、续期任务和恢复步骤。备份也要覆盖数据库与附件,并做恢复验证;仅复制正在运行的 PostgreSQL 数据目录,不等于获得可用备份。
这次搭建给我的一个实用习惯是:遇到部署问题,先确认进程、端口、挂载和生效配置,再决定改什么。容器名、路径名和面板页面只是线索,实际请求经过的路径才是判断依据。
本文整理于 2026 年 10 月 11 日,依据个人部署记录并核对官方文档。本次整理确认 Halo 和 PostgreSQL 容器健康;历史证书签发和故障处理按当时记录复盘,未把模拟续期描述为实际续签成功。配图为 AI 生成的概念插画。